Daten auf der Website
Welche Daten eine Website nebenbei speichert.
Die Datenschutzhinweise sollen bis Freitag stimmen, und dafür braucht deine Rechtsabteilung eine einfache Antwort: Welche Daten speichert unsere Website über Besucher? Die ehrliche Antwort steht selten an einer Stelle. Sie verteilt sich auf Skripte, Formulare, Server und Dienste davor, und einiges davon hat nie jemand bewusst eingeschaltet.
Jeden Datenweg einzeln verfolgen
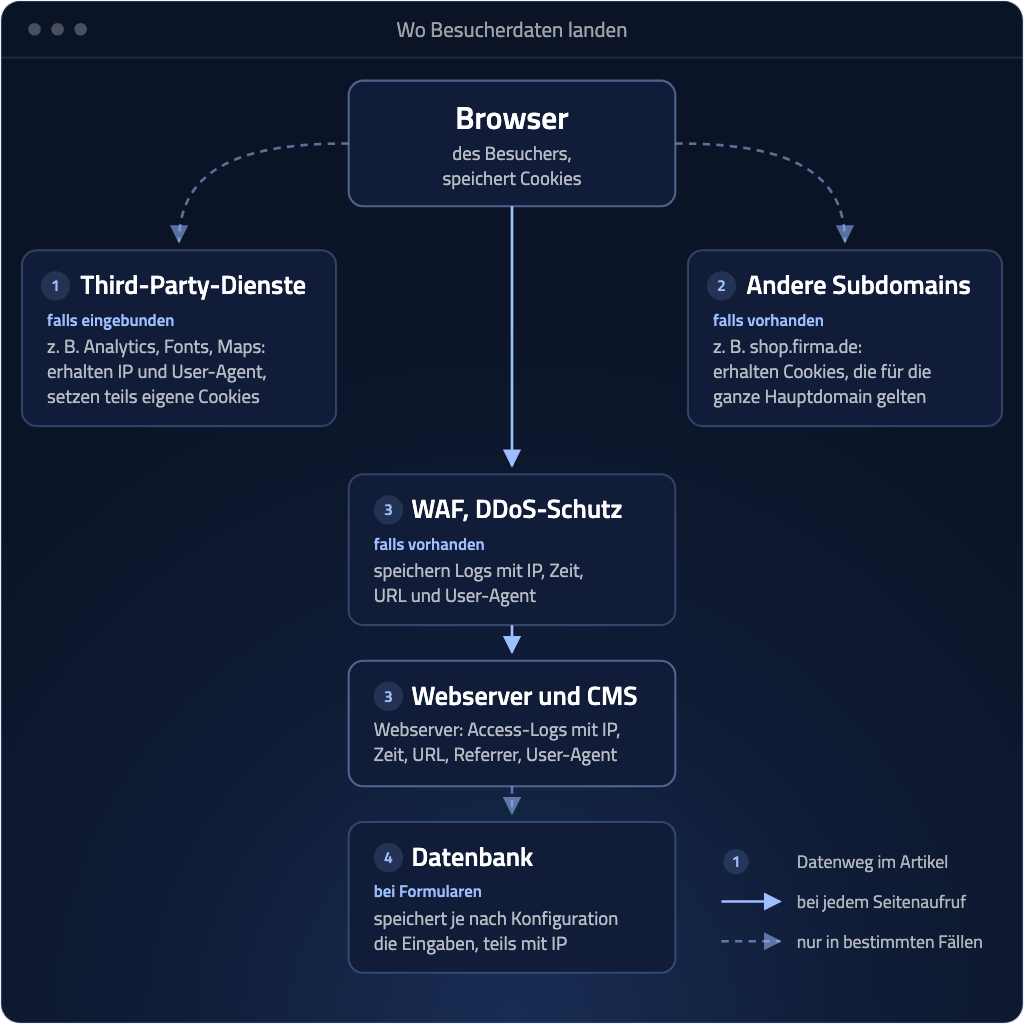
Ein Kunde hatte seine Datenschutzhinweise neu geschrieben und wollte die Website kurzfristig prüfen lassen. Seine Frage klang einfach: Werden Cookies gesetzt, und läuft ein Analytics-Tool mit?
Wir gehen so eine Prüfung entlang der Daten an, nicht entlang der Funktionen. Für jede Angabe über einen Besucher, etwa seine IP-Adresse, halten wir fest, wo sie entsteht, wohin sie geht, wo sie gespeichert wird und wann sie wieder verschwindet. Das nennen wir einen Datenweg. Die vier Datenwege unten zeigen, worauf wir dabei achten und was wir gefunden haben. Zum Schluss gleichen wir das Ergebnis mit den Datenschutzhinweisen ab.
Datenweg 1
Was der Browser nachlädt
Zuerst schauen wir, was der Browser beim Aufruf einer Seite zusätzlich lädt. Analytics, Fonts oder Maps kommen oft von Third-Party-Diensten, also von fremden Servern. Meist lädt der Browser dabei ein Skript, ein kleines Programm, das in der Seite mitläuft.
Auf der geprüften Website war ein Analytics-Tool eingebunden, sein Skript kam von einem zweiten Server des Kunden. Besuche zählte es nur nach einer Einwilligung im Cookie-Banner. Der Banner erschien auf dieser Website aber gar nicht, also zählte das Tool nie etwas.
Trotzdem erhielt der zweite Server bei jedem Aufruf die IP-Adresse und den User-Agent, also die Kennung, mit der sich der Browser meldet. Dafür reichte das Laden des Skripts. Eingewilligt hatte dazu niemand, der Banner war ja nie zu sehen. Wir haben das Tool von der Website entfernt.
Datenweg 2
Ein Cookie, das einer anderen Anwendung gehört
Ein Cookie ist ein kleiner Eintrag, den der Browser für eine Website speichert und bei jedem weiteren Aufruf mitschickt. Auf der geprüften Website wurde genau ein Cookie gesetzt, bei jedem Seitenaufruf. Es trug eine zufällige Kennung, galt acht Stunden und war für alle Subdomains des Unternehmens freigegeben, also auch für Adressen wie shop.firma.de oder portal.firma.de.
Gedacht war es für eine ganz andere Anwendung unter derselben Hauptdomain. Auf dieser Website brauchte es niemand. Es kam nur mit, weil beide Anwendungen dieselben Einstellungen nutzten. So bekam jeder Besucher eine Kennung, ohne dass die Website sie für irgendetwas verwendete. Wir haben das Cookie dort abgeschaltet.
Solche Funde sind typisch für gewachsene Installationen, in denen mehrere Anwendungen unter einer Domain liegen.
Datenweg 3
Logs auf dem Server und davor
Der Webserver erfährt bei jedem Aufruf IP-Adresse, Zeitpunkt und aufgerufene Webadresse, das lässt sich nicht vermeiden. Ob und wie lange er das in seinen Access-Logs (Protokolldateien) speichert, lässt sich dagegen einstellen:
- IP-Adressen gekürzt speichern, sodass sie sich keinem einzelnen Anschluss mehr zuordnen lassen
- einzelne Angaben weglassen, etwa den Referrer, also die Seite, von der ein Besucher kam
- Logs nach einer festen Frist automatisch löschen, zum Beispiel nach sieben Tagen
Leicht vergisst man die Dienste vor dem Server. Eine Web Application Firewall (WAF) filtert Angriffe auf die Website heraus, ein DDoS-Schutz fängt Überlastungsangriffe ab. Beide schreiben eigene Logs, und die tauchen in keiner Einstellung der Website auf.
Datenweg 4
Formulare speichern mehr als ihre Felder
Die Formulare der Website liefen über Powermail, eine verbreitete Formularerweiterung für TYPO3. Sie legte jede Anfrage in der Datenbank ab, zusätzlich mit IP-Adresse und User-Agent. Eine Löschfrist gab es nicht.
In der aktuellen Tabelle lagen rund 90.000 Einträge, die ältesten von 2015. Jede Anfrage seit 2015 lag also noch auf dem Server, ohne dass jemand sie brauchte. Daneben standen zwei Tabellen aus früheren Versionen der Erweiterung, die niemand mehr las und niemand gelöscht hatte.
IP-Adresse und User-Agent braucht das Formular für nichts, also haben wir beides abgeschaltet. Die alten Tabellen haben wir stillgelegt. Löschen werden wir sie erst nach einigen Wochen und einer Sicherung der Datenbank, weil ihre Namen den aktuellen zum Verwechseln ähneln.
Abgleich
Was der Server gar nicht wissen kann
In den bisherigen Datenschutzhinweisen stand, die Website erfasse auch, auf welche fremden Seiten ein Besucher von ihr aus weiterklickt. Das kann ihr Server gar nicht wissen: Den Link auf eine externe Seite ruft der Browser direkt dort auf, der Server der Website bekommt davon nichts mit.
Erfassen ließe sich das nur mit zusätzlicher Technik, etwa einem Analytics-Tool, und das war entfernt. Den Satz konnte der Kunde deshalb streichen.
Fragen an deine Agentur oder IT
Ob es auf deiner Website ähnlich aussieht, kannst du mit ein paar Fragen klären, ohne selbst in den Code zu schauen:
- Welche Third-Party-Dienste lädt die Website, etwa Analytics, Fonts oder Maps, und laden sie erst nach der Einwilligung?
- Welche Cookies setzt die Website, wofür und wie lange gelten sie?
- Wie lange bewahrt der Server seine Access-Logs auf, und mit vollständigen oder gekürzten IP-Adressen?
- Welche Dienste laufen vor dem Server, etwa eine WAF, und wo landen deren Logs?
- Was speichern unsere Formulare außer den ausgefüllten Feldern, und wann wird es gelöscht?
- Stimmt jede Aussage in unseren Datenschutzhinweisen mit dem überein, was technisch passiert?
Kann niemand diese Fragen beantworten, ist das selbst schon ein Ergebnis.
Was die Prüfung liefert
Am Ende steht eine Liste: jeder Datenweg mit Zweck, Speicherort und Frist. Sie ist die technische Grundlage für ein Löschkonzept, also die Festlegung, welche Daten wann gelöscht werden. Mit jedem neuen Baustein der Website kommt ein Eintrag dazu.
Sinnvoll ist so eine Prüfung immer dann, wenn sich etwas ändert: neue Datenschutzhinweise, ein Relaunch, ein Wechsel der Agentur oder ein neu eingebundenes Werkzeug wie ein Chat oder eine Karte.
Für die rechtliche Bewertung deines Einzelfalls bleibt deine Rechtsberatung zuständig. Wir sagen dir, was technisch machbar ist, nicht, was rechtlich vorgeschrieben ist.
Signal senden
Fragen zu den Daten deiner Website? Sprich direkt mit Pascal.
Datenschutz technisch TYPO3 Löschfristen
Pascal Langhals
Nächster Schritt
Weißt du, was deine Website speichert?
Wie wir den technischen Teil des Datenschutzes umsetzen, steht auf unserer Seite zur Beratung. Für die laufende Pflege einer TYPO3-Installation gibt es die TYPO3-Wartung.